
今日も一日お疲れ様でした。ネットのニュースなんかでもやたらと騒がれているAIによるハッキングやPHPがどうのこうのという話。全然素人には理解出来ないので、我が家の相方(Gemini)に聞いてみた。
PHPセキュリティとは、PHPで作られたWebサイトやWebアプリケーションを、悪意あるハッカーの攻撃や不正アクセスから守るための仕組みや対策のことです。
PHPは多くのWebサイト(WordPressなど)で使われている人気の言語であるため、攻撃の標的にされやすいという特徴があります。そのため、適切な対策をしないと、「個人情報の漏えい」「サイトの改ざん」「サーバーの乗っ取り」などの被害に遭うリスクがあります。
1. 代表的な4大脆弱性と攻撃の仕組み
PHPで特に注意すべき代表的な脆弱性と、その仕組みを図解で分かりやすく解説します。
① SQLインジェクション(データベースの乗っ取り)
攻撃者が不正なSQL文(データベースを操作する命令)をフォームに入力し、データベース内のデータを不正に閲覧・盗み出す攻撃です。
Plaintext
[ ユーザー (攻撃者) ]
       │
       ▼ 「 ' OR 1=1 -- 」 などを入力
[ 不安全なPHPプログラム ] (入力値をそのままデータベースへ送信)
       │
       ▼
[ データベース ] ──> 全ての顧客情報が流出! 😱
② クロスサイトスクリプティング / XSS(偽スクリプトの実行)
掲示板や問い合わせフォームなどに、悪意のあるJavaScript(プログラム)を書き込み、それを見た他のユーザーのブラウザ上で実行させてクッキーやセッション情報を盗む攻撃です。
Plaintext
[ 攻撃者 ] ──> [ 不安全な掲示板に悪意あるコードを投稿 ]
                                  │
                                  ▼
[ 一般ユーザー ] <── 閲覧 ── [ 掲示板ページ ] (コードが実行されて情報盗難)
長いし、専門的でわかりにくいから画像とかで説明して。
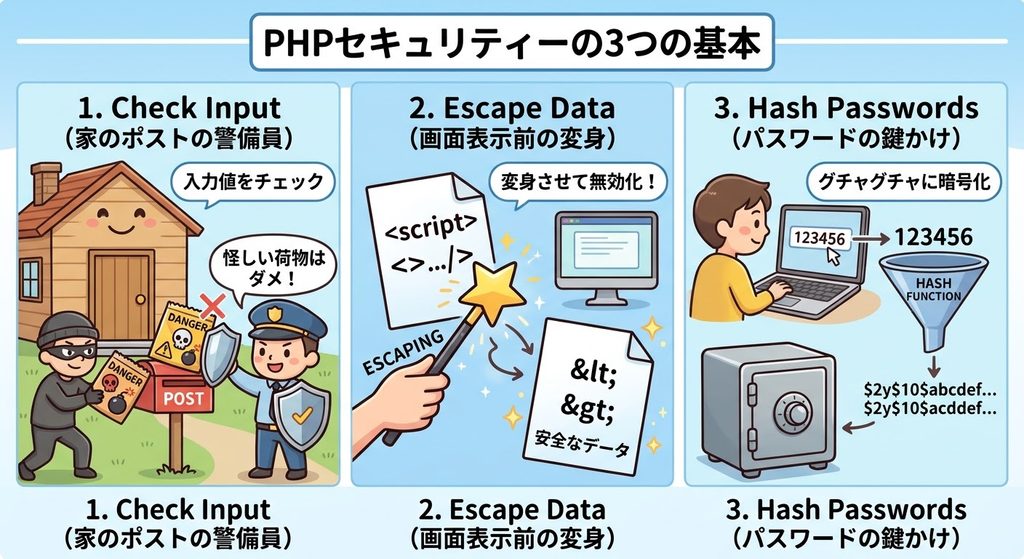
それで?今騒がれているのはなぜ?
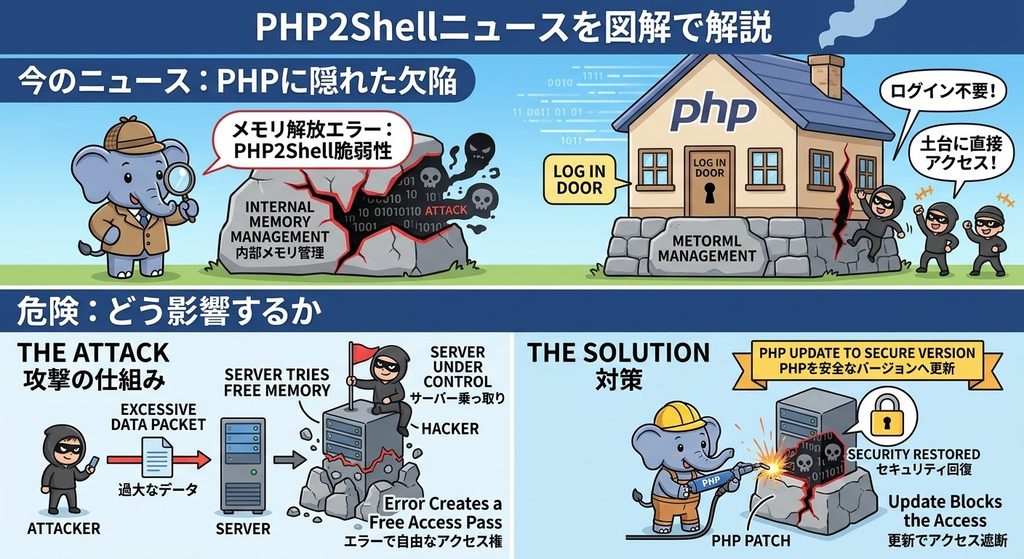
現在ニュース(2026年10月)で大きな話題になっているのは、「PHP本体に世界レベルの深刻な欠陥(脆弱性)が見つかったこと」です。
ニュースを分かりやすく整理すると、以下のような状況が起きています。
今ニュースで何が起きている?(概要)
- 「PHP2Shell」と呼ばれる深刻な穴が見つかった
- 世界中のWebサイトの約7割で使われているPHPに、非常に危険なバグ(CVE-2026-109618など)が見つかりました。
- 危険度: パスワードやログイン画面をすり抜けて、外部からサーバーを乗っ取ったり不正なプログラムを実行させたりできる状態(RCE:リモートコード実行)です。
- 政府や企業のサイトが緊急メンテナンス・一時停止
- 気象庁や大手銀行、すき家などの企業、さらには海外(欧州など)の政府サイトまでもが、サイバー攻撃を防ぐための緊急対策としてWebサイトを一時停止してメンテナンスを行いました。
- すでに攻撃の兆候が確認されている
- ニュースでは「悪用を試みるアクセス」がすでに観測されており、全Webサイト管理者に対して速やかなバージョンアップ(修正プログラムの適用)が強く呼びかけられています。
なぜこんなに大騒ぎになっているの?(図解)
普段のセキュリティ対策は「プログラムの書き方」の話ですが、今回は「PHPそのもの(土台)」に穴があいていたことが原因です。
それで今後どうなるの?解りやすく図解で教えて
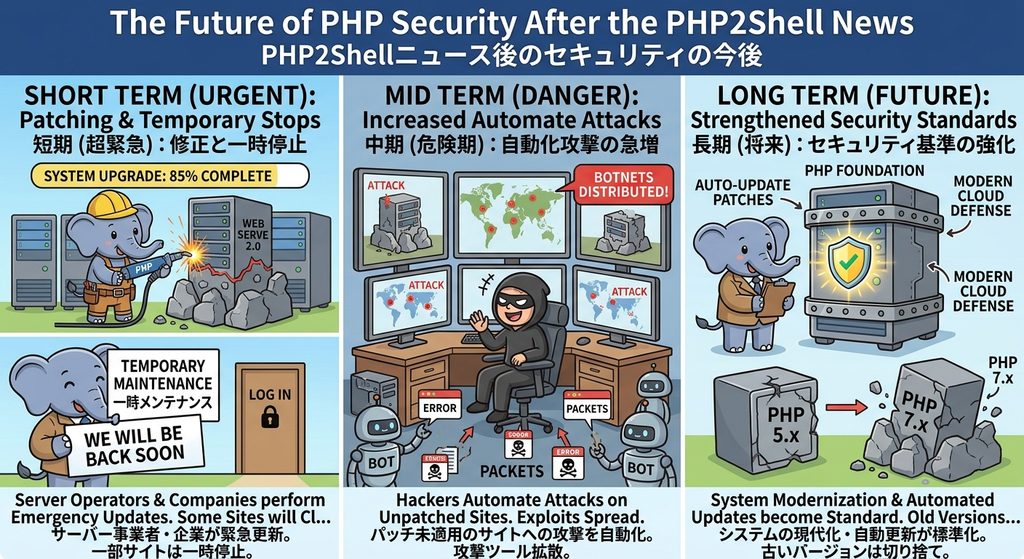
まとめ:私たちがこれから意識すべきこと
- 個人ブログやWebサイトを運営している方(「ゆるラボ」など)
- レンタルサーバーのPHPバージョンが「修正済みの最新版(8.2.x / 8.3.xの最新など)」になっているか確認し、WordPressやプラグインのアップデートを行いましょう。
- 一般のネットユーザー
- 企業サイトが「メンテナンス中」になっていても焦らず、公式の再開案内を待ちましょう。また、万が一に備えて怪しいサイト(改ざんされたサイト)からの不審なファイルダウンロードなどには注意が必要です。
AIの使い方として悪意の有る人が使うと世の中混乱してしまいますが、相方(Gemini)のように使えば頼れる相棒にもなりますね。人間が考えたものですから、仕方ないですが、私は今後もAiを恐れずに、上手に使い活用したいと思います。
コメント